Audit OSINT, sensibilisation et test d'intrusion. Je suis basé à Plouguerneau, je me déplace chez vous de Lannilis à Landéda, du Pays des Abers à la Côte des Légendes.
Les boîtes de cybersécurité classiques, c'est bien pour les grandes entreprises. Mais une association de 12 membres ou un artisan avec un site vitrine, ça n'a ni le budget ni le besoin du même niveau de prestation.
Moi je suis basé à Plouguerneau. Je connais le tissu local. Je viens chez vous, j'explique clairement ce que je trouve, et je vous laisse quelque chose d'actionnable, pas un rapport de 60 pages que personne ne lira.
⚠ Un seul mot de passe réutilisé peut suffire à vider un compte bancaire ou usurper votre identité. Un attaquant qui sait chercher met moins de 10 minutes à le trouver en ligne.
⚠ Un ransomware peut chiffrer tous vos fichiers en quelques minutes. La rançon moyenne demandée à une TPE dépasse les 10 000 €. Sans sauvegarde déconnectée, certaines structures ne s'en relèvent pas.
Voilà concrètement à quoi ressemblent ces interventions, avec les outils que j'utilise vraiment.
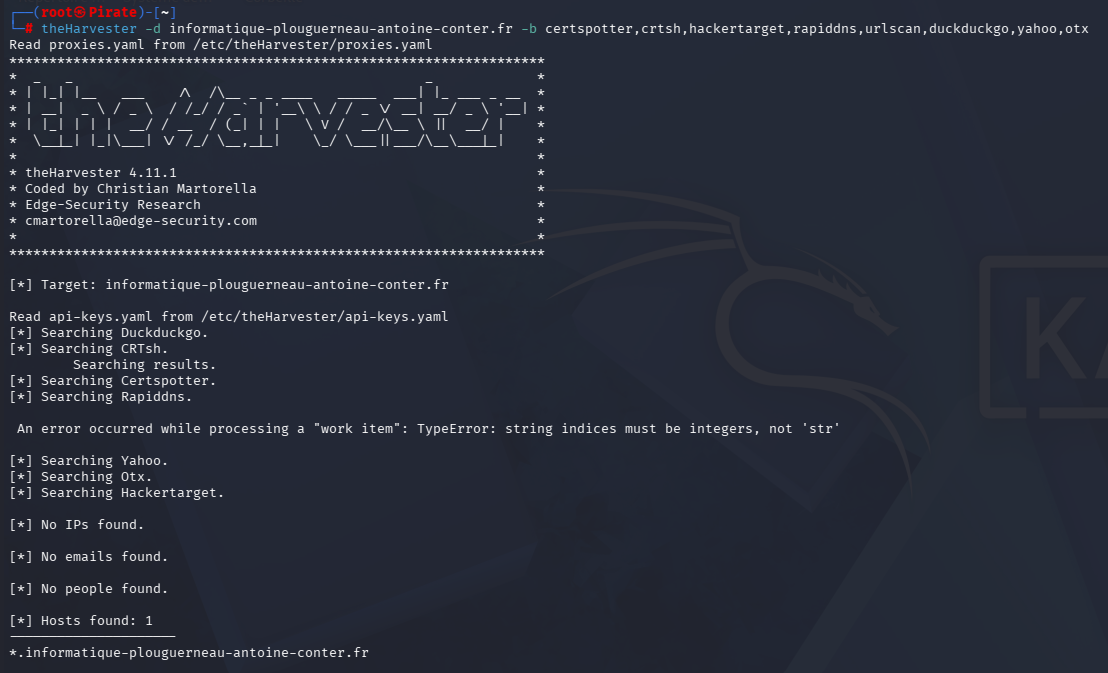
Je lance une recherche passive sur vous ou votre structure : emails exposés, comptes publics, photos géolocalisées, anciens mots de passe dans les bases de fuites. Vous voyez exactement ce qu'un attaquant voit avant de vous cibler.
En 1h avec vos équipes, je montre comment un email de phishing crédible est construit et comment il capture des identifiants en quelques secondes. Avec un volontaire consentant. Chacun repart avec une liste d'actions concrètes à faire.
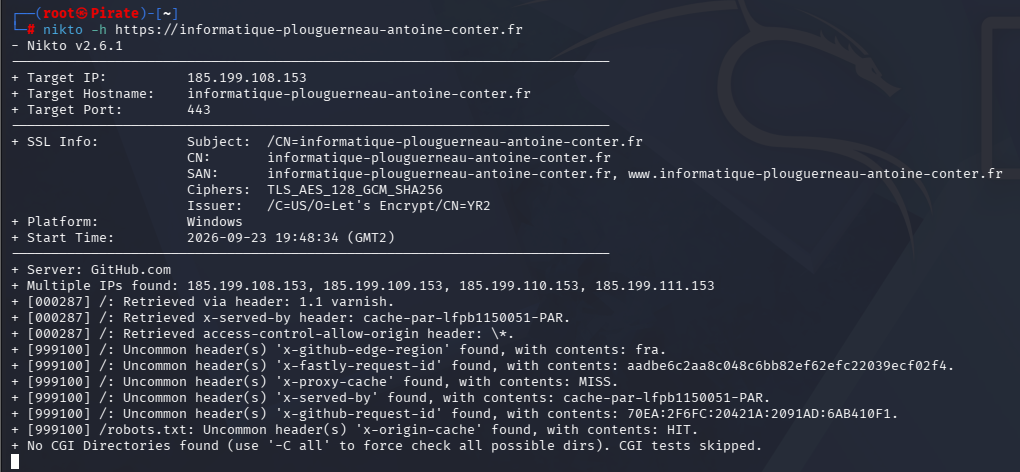
J'audite votre site selon la méthodologie OWASP : injections SQL, XSS, problèmes d'auth, données exposées. Vous recevez un rapport classé par criticité, et je reteste après vos corrections.
Je viens chez vous déployer les protections sur vos appareils : gestionnaire de mots de passe, double authentification, sauvegarde déconnectée. Une intervention concrète : vous repartez autonomes avec une procédure écrite.
J'interviens auprès d'associations, d'équipes de TPE et de groupes de particuliers pour expliquer concrètement les risques et les bons réflexes. Ce n'est pas un cours magistral : j'adapte le contenu, j'utilise des exemples réels, je fais des démonstrations en direct.
Les gens repartent avec des réflexes, pas une liste de règles à oublier le lendemain.
Je suis en cursus ingénieur à l'ISEN Ouest (Brest), spécialité cybersécurité. C'est une formation technique, pas une initiation. Elle m'a appris à travailler avec méthode, avec de vrais outils, sur de vraies vulnérabilités.
Cet été, j'ai fait un stage en Inde. Confronté à des environnements réseau très différents de la France, ça change la façon d'aborder les risques. On voit plus large.
Je ne suis pas une agence, je ne revends pas de logiciels. Je viens, je fais le travail, et je vous explique ce que j'ai trouvé.
Appelez ou envoyez un message. Je réponds dans la journée, et si je peux pas vous aider, je vous le dis franchement.
Réponse rapide garantie
